Un ransomware che blocca il gestionale, una casella email compromessa o un accesso remoto lasciato aperto possono fermare una PMI per giorni. La scelta tra firewall hardware o software non è quindi una questione di preferenza tecnica: incide sulla continuità operativa, sulla protezione dei dati e sul carico di lavoro di chi gestisce l’azienda.
La risposta corretta raramente è valida per tutte le organizzazioni. Dipende dal numero di utenti, dalle sedi, dall’uso del cloud, dal lavoro da remoto, dal tipo di dati trattati e dal livello di assistenza disponibile. Per scegliere bene, serve prima capire che cosa protegge davvero un firewall e quali limiti può avere ciascuna soluzione.
Che cosa fa realmente un firewall aziendale
Un firewall controlla il traffico tra la rete aziendale e Internet, oppure tra segmenti diversi della stessa rete. Applica regole per decidere quali connessioni autorizzare, bloccare o analizzare. È il punto di controllo che riduce l’esposizione a tentativi di intrusione, software malevoli, collegamenti non autorizzati e utilizzi impropri della rete.
Il firewall moderno non si limita a verificare una porta o un indirizzo IP. Le soluzioni di nuova generazione possono riconoscere applicazioni e utenti, filtrare la navigazione web, analizzare file sospetti, individuare comportamenti anomali, controllare le connessioni VPN e separare dispositivi, reparti o reti Wi-Fi.
Va però evitata un’illusione pericolosa: un firewall non sostituisce backup verificati, aggiornamenti, protezione degli endpoint, autenticazione a più fattori e formazione del personale. È un presidio centrale, ma funziona bene solo dentro una strategia di sicurezza coerente.
Firewall hardware o software: la differenza concreta
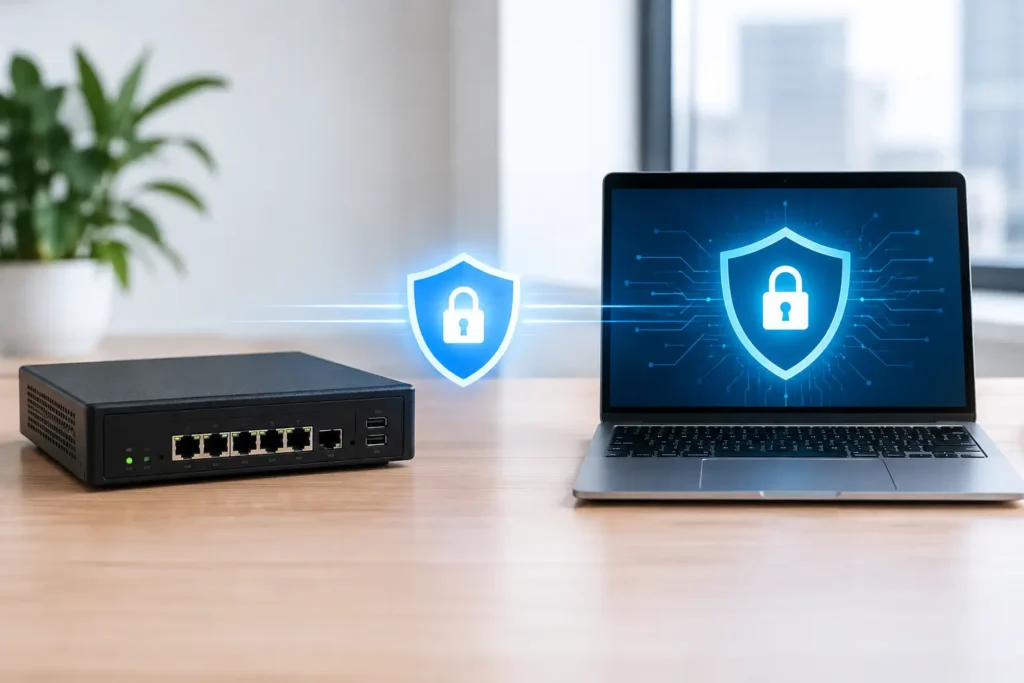
Un firewall hardware è un apparato fisico dedicato, installato di norma tra la connessione Internet e la rete interna. Tutto o gran parte del traffico aziendale passa attraverso questo dispositivo, che applica le politiche di sicurezza senza dipendere dalle risorse di un singolo PC o server.
Un firewall software è invece un programma installato su computer, server, macchine virtuali o dispositivi cloud. Può proteggere un singolo endpoint, un server specifico o un ambiente virtualizzato. Il firewall integrato nei sistemi operativi rientra in questa categoria, anche se le piattaforme professionali offrono controlli più evoluti e gestione centralizzata.
La distinzione non coincide con una graduatoria assoluta. Un’azienda con un ufficio, server locali, centralino VoIP, telecamere IP e accessi remoti può trarre grande beneficio da un apparato dedicato. Una realtà che lavora quasi interamente su Microsoft 365, Google Workspace e applicazioni cloud può invece avere bisogno anche di protezioni software distribuite sugli endpoint e sui carichi di lavoro in cloud.
Nella maggior parte dei casi, la scelta più efficace non è hardware contro software, ma hardware e software con ruoli diversi.
Quando un firewall hardware è la scelta più adatta
L’apparato dedicato è particolarmente indicato quando la rete è un elemento critico dell’operatività aziendale. Pensiamo a uffici con molte postazioni, file server, gestionali accessibili dall’esterno, magazzini con terminali collegati, sistemi di videosorveglianza, reti Wi-Fi per ospiti e dipendenti, oppure più sedi da connettere in VPN.
Il primo vantaggio è il controllo centralizzato. Le policy vengono applicate in un unico punto e possono essere estese a tutta la rete: blocco di siti e categorie rischiose, limitazione di servizi non necessari, segmentazione delle VLAN, priorità al traffico voce e video, controllo degli accessi remoti e monitoraggio degli eventi.
C’è poi un tema di prestazioni. Un firewall hardware dimensionato correttamente può gestire connessioni simultanee, ispezione del traffico, VPN e filtri di sicurezza senza gravare sui computer degli utenti. Questo aspetto diventa decisivo se si utilizzano collegamenti veloci o se più persone lavorano contemporaneamente su piattaforme cloud, riunioni video e telefonia IP.
L’apparato fisico offre anche maggiore separazione dall’infrastruttura protetta. Se un PC viene compromesso, il firewall continua a svolgere il proprio compito perimetrale. Naturalmente, anche il dispositivo va aggiornato, configurato e monitorato: acquistarlo e lasciarlo con regole standard o firmware obsoleto vanifica buona parte dell’investimento.
I limiti da considerare prima dell’acquisto
Un firewall hardware comporta un costo iniziale, eventuali canoni per servizi di sicurezza e una corretta attività di installazione. Inoltre deve essere scelto in base alle funzioni che resteranno attive nel tempo, non solo alla velocità dichiarata della linea Internet.
Un errore frequente è acquistare un modello sottodimensionato. La connessione può sembrare veloce finché il dispositivo svolge solo filtraggio di base, ma rallentare quando vengono attivati analisi antimalware, ispezione dei contenuti, VPN per il personale e controllo applicativo. Per una PMI, il dimensionamento deve considerare crescita prevista, numero di utenti, lavoro remoto e servizi esposti.
Un secondo errore è concentrare tutto su un singolo apparato senza prevedere assistenza. In caso di guasto, configurazione errata o aggiornamento critico, l’azienda può perdere connettività. Per le realtà dove Internet è indispensabile, è opportuno valutare configurazioni ad alta affidabilità, linee di backup e un supporto tecnico capace di intervenire rapidamente.
Dove il firewall software è indispensabile
Il firewall software protegge ciò che il perimetro di rete non vede con sufficiente precisione. Un notebook usato fuori sede, collegato a una rete domestica o a un hotspot pubblico, non può dipendere soltanto dal firewall dell’ufficio. Lo stesso vale per server virtuali nel cloud e dispositivi mobili che accedono a dati aziendali.
Su ogni endpoint, il firewall software può limitare le connessioni in entrata e in uscita, impedire che servizi non autorizzati espongano il dispositivo e applicare regole differenziate in base alla rete utilizzata. Integrato con un sistema di protezione endpoint gestito, aiuta a contenere la propagazione di una minaccia anche quando l’utente non è collegato alla sede.
Questo approccio è utile anche per proteggere server specifici. Un server contabile, ad esempio, può accettare connessioni solo dalle postazioni autorizzate e solo sulle porte necessarie. Ridurre le comunicazioni superflue limita la superficie di attacco e rende più difficile il movimento laterale di un aggressore nella rete.
Il limite principale è gestionale. Se ogni PC ha regole diverse, aggiornamenti non verificati e utenti con privilegi eccessivi, la protezione diventa difficile da controllare. Per questo il firewall software dà risultati concreti quando è amministrato centralmente, con policy standard, report e interventi tempestivi.
La combinazione più efficace per molte PMI
Per molte imprese, l’assetto più equilibrato prevede un firewall hardware all’ingresso della rete e firewall software gestiti su PC, notebook e server. Il primo protegge il perimetro, organizza la rete e controlla il traffico condiviso. I secondi mantengono la difesa attiva sui dispositivi, in ufficio, in trasferta e nel cloud.
Questa architettura permette anche di segmentare la rete. Computer amministrativi, produzione, telecamere, dispositivi IoT e Wi-Fi ospiti non dovrebbero comunicare liberamente tra loro. Se una telecamera vulnerabile viene compromessa, la segmentazione può evitare che diventi una porta d’accesso ai dati gestionali o alle postazioni degli utenti.
La protezione deve inoltre essere coerente con l’accesso remoto. Le VPN vanno configurate con credenziali individuali, autenticazione a più fattori e privilegi limitati. Consentire a tutti di accedere a tutta la rete per comodità aumenta sensibilmente il rischio.
Come valutare la soluzione senza comprare più del necessario
Prima di decidere, è utile partire da una verifica concreta dell’ambiente IT. Non basta chiedersi quanti computer ci sono in ufficio. Occorre capire quali dati circolano, quali servizi sono indispensabili, quali dispositivi si collegano alla rete e dove lavorano le persone.
Una valutazione seria considera almeno questi elementi:
- numero di utenti, dispositivi e sedi da proteggere;
- presenza di server locali, gestionali, NAS, centralini VoIP e telecamere IP;
- utilizzo di applicazioni cloud e frequenza del lavoro da remoto;
- necessità di VPN, reti Wi-Fi separate e accessi per fornitori esterni;
- obblighi legati a privacy, dati personali, continuità del servizio e tracciabilità degli accessi.
Da qui si definiscono le regole. Un buon progetto non blocca indiscriminatamente tutto, perché un firewall troppo restrittivo può interrompere processi legittimi e spingere gli utenti a cercare scorciatoie. L’obiettivo è autorizzare ciò che serve all’azienda, documentarlo e controllarlo nel tempo.
Configurazione e gestione: il valore si vede dopo l’installazione
La qualità di un firewall emerge soprattutto nella gestione continuativa. Le minacce cambiano, il personale entra ed esce, vengono attivati nuovi servizi cloud, si aprono sedi e cambiano le esigenze operative. Regole create anni prima possono diventare inutili o pericolose.
Servono aggiornamenti del firmware e delle firme di sicurezza, revisione degli accessi VPN, controllo dei log, verifica delle regole esposte verso Internet e test periodici del ripristino della configurazione. Anche le notifiche meritano attenzione: ricevere centinaia di alert senza una lettura competente non equivale a essere protetti.
Per una PMI, affidare questo presidio a un partner che conosce rete, endpoint, cloud, backup e processi aziendali riduce frammentazione e tempi di risposta. Consulenza IT affronta la sicurezza come parte dell’intero ecosistema: un’impostazione utile quando un problema di rete rischia di trasformarsi in un fermo operativo, una perdita di dati o un blocco delle comunicazioni.
La scelta tra firewall hardware e software diventa più semplice quando parte da una domanda concreta: se domani una minaccia colpisse un dispositivo o una connessione, quali attività dell’azienda devono continuare senza interruzioni? È da quella priorità che deve nascere la protezione.