Un collaboratore che mantiene l’accesso alla posta, al gestionale o alle cartelle aziendali dopo aver cambiato ruolo non è un dettaglio amministrativo. È un rischio operativo concreto. Gestire accessi dipendenti significa stabilire con precisione chi può entrare in quali sistemi, con quali permessi e per quanto tempo, senza rallentare il lavoro quotidiano.
Per una PMI, questo controllo riguarda molto più delle password. Coinvolge account e-mail, documenti cloud, software gestionali, VPN, dispositivi mobili, sedi fisiche, sistemi di videosorveglianza e applicazioni utilizzate dai reparti. Quando ogni accesso è assegnato e verificabile, l’azienda riduce il rischio di errori, frodi, perdita di dati e fermo attività. Quando invece le autorizzazioni sono gestite in modo informale, bastano un’assenza improvvisa, un dispositivo smarrito o una cessazione non gestita per creare un problema.
Gestire accessi dipendenti: il principio del minimo privilegio
La regola di base è semplice: ogni persona deve poter utilizzare solo gli strumenti e i dati necessari al proprio lavoro. È il principio del minimo privilegio. Non è una misura punitiva né un ostacolo alla produttività. Al contrario, evita che permessi eccessivi trasformino un errore ordinario in un incidente rilevante.
Un addetto commerciale può aver bisogno di CRM, posta e documenti condivisi con il proprio team, ma non dell’accesso al bilancio completo o alle configurazioni del server. Un consulente esterno potrebbe dover consultare una specifica cartella di progetto per un periodo definito, senza ricevere credenziali valide per tutta l’infrastruttura. Gli amministratori di sistema, infine, devono avere privilegi più ampi, ma tali privilegi vanno separati dall’account usato per la normale attività quotidiana.
Il punto non è applicare una struttura rigida uguale per tutti. È tradurre ruoli, responsabilità e processi aziendali in autorizzazioni coerenti. In una piccola azienda le persone spesso coprono più funzioni: in questo caso i permessi vanno costruiti sul ruolo effettivo e rivisti quando mansioni e responsabilità cambiano.
Partire da una mappa degli account e delle risorse
Molte criticità nascono da una domanda a cui nessuno sa rispondere con certezza: quali account esistono oggi e chi li utilizza? Prima di scegliere un nuovo software o impostare procedure complesse, è utile creare un inventario aggiornato delle risorse digitali e fisiche a cui il personale può accedere.
La mappa dovrebbe comprendere posta elettronica professionale, suite cloud come Microsoft 365 o Google Workspace, PC, smartphone aziendali, cartelle condivise, NAS, gestionali, contabilità, CRM, centralino VoIP, VPN, pannelli web, social aziendali e sistemi di controllo accessi fisici. Vanno inclusi anche gli account tecnici, quelli degli ex dipendenti, le utenze temporanee e gli accessi di fornitori o consulenti.
Questo censimento mostra spesso situazioni inattese: caselle condivise senza un responsabile, password conosciute da più persone, utenti duplicati o autorizzazioni assegnate anni prima e mai riesaminate. Correggere questi punti non richiede necessariamente investimenti importanti, ma richiede metodo e responsabilità chiare.
Distinguere identità personali e account condivisi
Le credenziali condivise rendono impossibile capire chi ha effettuato un’azione e complicano la revoca degli accessi. Dove possibile, ogni dipendente deve utilizzare un’identità individuale, anche quando più persone gestiscono una funzione comune come amministrazione, acquisti o assistenza clienti.
Le caselle generiche possono restare utili, ma vanno configurate come caselle condivise o deleghe di accesso, non come password passate di mano in mano. Così l’azienda mantiene continuità nel rapporto con clienti e fornitori senza perdere tracciabilità.
Creare un processo per ingresso, cambio ruolo e uscita
La gestione degli accessi funziona quando segue il ciclo di vita del dipendente. Non può dipendere da richieste occasionali via e-mail o da interventi fatti a memoria dal reparto IT.
All’ingresso, il responsabile deve comunicare con anticipo ruolo, sede, strumenti necessari, data di inizio ed eventuali applicazioni specifiche. L’IT può quindi preparare account, dispositivo, gruppi di autorizzazione e misure di sicurezza, consegnando al nuovo assunto un ambiente di lavoro già operativo e controllato.
Durante il rapporto di lavoro, ogni trasferimento interno o nuova responsabilità deve attivare una revisione dei privilegi. Aggiungere autorizzazioni è facile; rimuovere quelle non più necessarie viene spesso dimenticato. Questo accumulo di permessi nel tempo è una delle principali cause di esposizione non rilevata.
L’uscita richiede la stessa attenzione dell’onboarding, ma con maggiore tempestività. Alla data concordata, o immediatamente in caso di cessazione urgente, occorre disabilitare l’account, revocare sessioni attive, ritirare dispositivi, disassociare metodi di autenticazione personali e rimuovere gli accessi a servizi esterni. Non sempre è corretto cancellare subito la casella e-mail o i file dell’utente: può essere necessario conservarli secondo le procedure aziendali e gli obblighi applicabili. Tuttavia, la consultazione successiva deve essere autorizzata, limitata e documentata.
Password e autenticazione a più fattori: due controlli diversi
Una password adeguata resta necessaria, ma non è sufficiente. Phishing, riutilizzo delle credenziali e furto dei cookie di sessione possono compromettere anche account protetti da password complesse. L’autenticazione a più fattori aggiunge una verifica ulteriore, ad esempio tramite applicazione di autenticazione, chiave di sicurezza o dispositivo aziendale registrato.
Per gli accessi a posta, cloud, VPN, gestionali e pannelli amministrativi, l’autenticazione a più fattori dovrebbe essere una regola standard. Le eccezioni possono esistere solo se motivate da limiti tecnici e compensate con misure alternative, come restrizioni di rete, accesso da dispositivi gestiti o monitoraggio rafforzato.
È opportuno evitare che il secondo fattore dipenda esclusivamente dal numero personale del dipendente. Un’app di autenticazione configurata in modo governato o una chiave fisica assegnata dall’azienda offre più controllo, soprattutto quando una persona lascia l’organizzazione o smarrisce il telefono.
Controllare anche dispositivi, rete e accessi fisici
Un account ben configurato non protegge l’azienda se il PC è privo di blocco schermo, gli aggiornamenti sono fermi da mesi o lo smartphone aziendale viene utilizzato senza protezione. La gestione degli accessi deve includere requisiti minimi per i dispositivi: cifratura, antivirus o protezione endpoint, aggiornamenti, blocco automatico, gestione remota e possibilità di cancellare i dati aziendali in caso di furto.
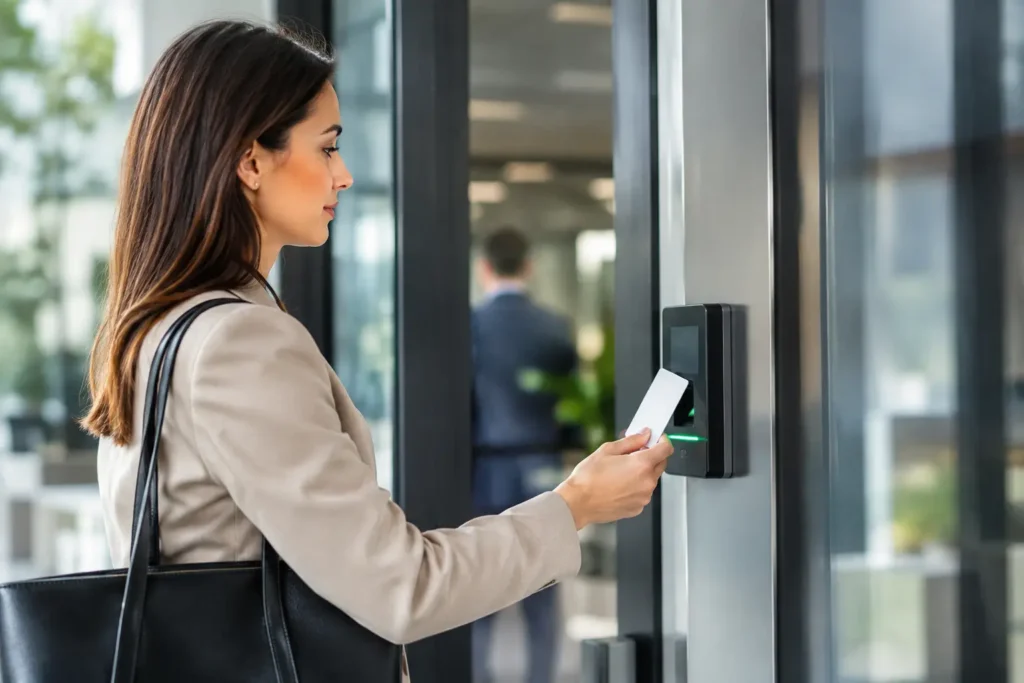
Lo stesso vale per la rete. Gli accessi Wi-Fi degli ospiti vanno separati dalla rete interna, mentre VPN e connessioni da remoto devono essere concesse alle sole persone che ne hanno bisogno. Se l’azienda utilizza badge, serrature elettroniche o videosorveglianza, anche questi strumenti devono essere allineati alle procedure HR: chi non lavora più in sede non deve mantenere un badge attivo.
Verificare periodicamente chi può fare cosa
Le autorizzazioni non sono un progetto da chiudere una volta sola. Vanno controllate con una cadenza proporzionata al livello di rischio. Per gli account amministrativi, finanziari e legati a dati sensibili, una verifica trimestrale è spesso appropriata. Per le autorizzazioni ordinarie, una revisione semestrale può essere sufficiente nelle realtà meno complesse.
La revisione deve produrre decisioni concrete: confermare, modificare o revocare. È utile che il responsabile di reparto validi gli accessi del proprio team, mentre la funzione IT verifica gli aspetti tecnici, i log e le configurazioni. Separare questi ruoli riduce il rischio che autorizzazioni improprie restino attive per semplice abitudine.
I log non devono essere raccolti solo per adempiere a un obbligo. Se configurati correttamente, aiutano a rilevare accessi insoliti, tentativi ripetuti di autenticazione, collegamenti da località anomale o download massivi di dati. Il livello di monitoraggio va definito con attenzione, rispettando normativa, trasparenza verso i lavoratori e proporzionalità delle misure adottate.
Centralizzare per ridurre errori e tempi di intervento
Quando ogni applicazione ha utenti e password gestiti separatamente, il controllo diventa fragile. Una piattaforma centralizzata di identità, integrata con posta, cloud, dispositivi e applicazioni principali, permette di creare gruppi per ruolo, applicare policy uniformi e revocare rapidamente gli accessi quando necessario.
Non tutte le PMI hanno bisogno della stessa architettura. Un’azienda con pochi utenti e applicazioni standard può ottenere risultati importanti con una configurazione ordinata di Microsoft 365 o Google Workspace, gestione dei dispositivi e procedure documentate. Una realtà con sedi, personale esterno, server locali o software verticali avrà bisogno di un progetto più articolato, con integrazioni e controlli specifici.
La scelta va valutata in base ai processi reali, non alla quantità di funzioni disponibili. Una soluzione troppo complessa e non presidiata può diventare un nuovo punto debole. L’obiettivo è rendere gli accessi più semplici da amministrare e più difficili da compromettere.
Un buon sistema di gestione non si nota quando tutto funziona, ma fa la differenza quando una persona cambia ruolo, un dispositivo viene perso o un’attività deve proseguire senza interruzioni. Definire oggi regole chiare per gli accessi consente all’impresa di lavorare domani con maggiore controllo, continuità e serenità.